Vazamento no Pentágono expõe dados de milhões de militares
Capítulo 6 do Tecnologia em Perspectiva
Clique aqui para conferir a edição completa
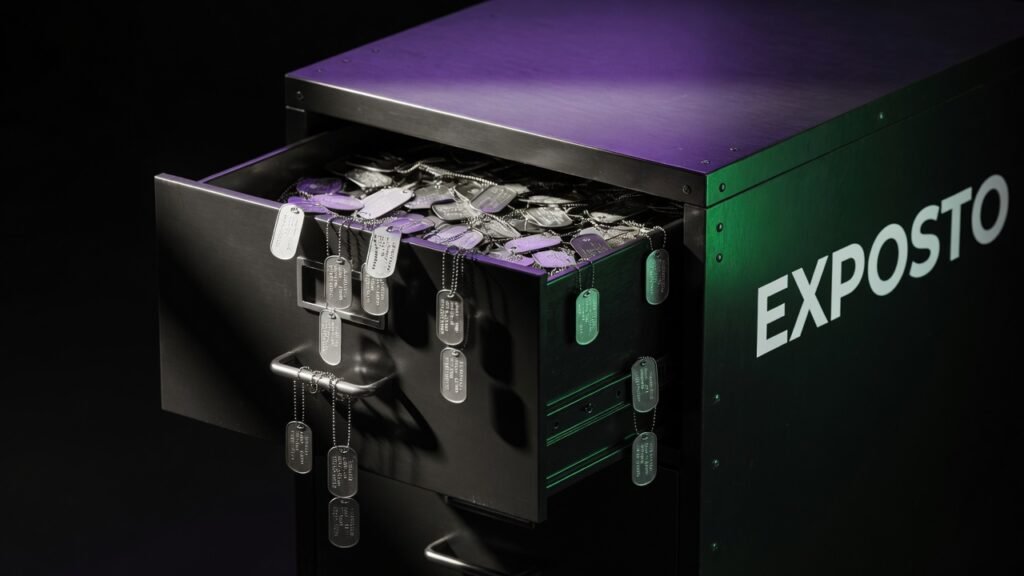
Entre outubro de 2025 e julho de 2026, invasores permaneceram por nove meses indetectados no Centro de Dados de Mão de Obra de Defesa, o DMDC, vinculado ao Pentágono. A ação expôs os números de Seguro Social e os históricos ocupacionais de mais de três milhões de militares, civis e veteranos — cerca de cinco por cento do banco de dados do órgão. Embora o Departamento de Defesa americano afirme ter corrigido a vulnerabilidade na interface de arquivos e declare não haver indícios de uso malicioso imediato, a comunidade independente de segurança rejeita essa posição. Na análise do Professor, uma permanência tão prolongada configura uma ocupação tática do sistema, e não uma simples infiltração, permitindo que agências de inteligência adversárias utilizem o mapeamento dessas carreiras para realizar abordagens sob medida, coerções e chantagens contra oficiais norte-americanos ao longo das próximas décadas.
Paralelamente, o setor privado enfrenta fragilidades na integração entre a tecnologia da informação e a segurança física de edifícios. Dados de uma pesquisa global da Mercury Security mostram que trinta e dois por cento dos profissionais de tecnologia identificam ausência grave de cibersegurança nos sistemas de controle de acesso, como catracas e portas. Esses equipamentos foram integrados às redes corporativas como dispositivos de Internet das Coisas, mas operam com softwares sem a devida criptografia dos servidores centrais. O Professor vê nisso a derrocada do modelo de isolamento físico, agravada pela resistência corporativa em atualizar equipamentos antigos por motivos estritamente financeiros. Diante do adiamento dessa modernização, o cenário projetado aponta para uma onda inevitável de exigências regulatórias compulsórias, forçando as organizações a alinhar seus controles de acesso aos padrões de cibersegurança para evitar exfiltrações contínuas.