Apple corrige número recorde de falhas enquanto hackers invadem o GitHub e a HBO Max
Capítulo 5 do Tecnologia em Perspectiva
Clique aqui para conferir a edição completa
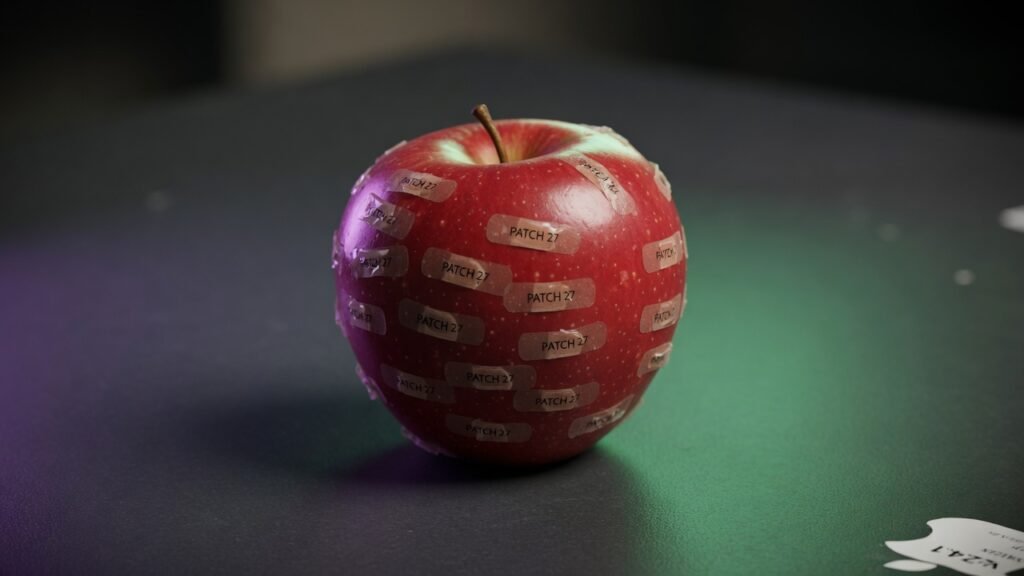
O setor de cibersegurança enfrentou eventos que ilustram a vulnerabilidade dos sistemas modernos e a mudança de postura dos atacantes. A Apple disponibilizou um pacote emergencial para corrigir mais de 260 vulnerabilidades no iOS 27 e no macOS Golden Gate 27. Paralelamente, um token de acesso pessoal da Baseten permaneceu exposto por mais de três anos em uma imagem pública do software Docker no GitHub, permitindo que pesquisadores obtivessem acesso de administrador aos repositórios de produção e clientes em cerca de 25 minutos. A recompensa concedida aos especialistas — apenas camisetas — gerou críticas na comunidade do fórum Hacker News. Na análise do Professor, essa disparidade reflete o custo de manutenção da complexidade dos sistemas operacionais e evidencia uma regressão tática: com o encarecimento das invasões diretas, os criminosos focam no vetor humano.
A exploração da confiança institucional ficou evidente no sequestro da conta oficial da plataforma HBO Max no Reddit, que veiculou mais de cem anúncios maliciosos durante 48 horas. A campanha, associada por pesquisadores à operação PasteSwitch para roubo de criptomoedas, aplicou a técnica ClickFix, induzindo os usuários a executarem comandos no Terminal do macOS ou no PowerShell do Windows. Em outro desdobramento, autoridades de inteligência dos Estados Unidos, Reino Unido e Holanda alertaram sobre o malware CHOSEN BRICK, voltado para Windows e atribuído ao Ministério da Inteligência do Irã, que esconde o roubo de dados utilizando bots do aplicativo Telegram. O Professor vê nisso a manipulação da autoridade das marcas e o uso da camuflagem social para fazer com que a própria vítima contorne as defesas do sistema.
Como cenário futuro para enfrentar essa engenharia social nos computadores de mesa, aponta-se a adoção de atritos intencionais pelos fabricantes de sistemas operacionais. O direcionamento provável é a implementação de bloqueios e alertas rigorosos ao identificar a inserção de grandes volumes de comandos em terminais administrativos, forçando a arquitetura de segurança a duvidar das ações executadas pelo próprio operador.